Trung tâm điều hành an ninh mạng (SOC)
Trung tâm giám sát và phản ứng sự cố an toàn thông tin hoạt động liên tục, hợp nhất con người, quy trình và công nghệ thành một năng lực phòng thủ thống nhất.
Điểm nổi bật
Những điểm khác biệt.
Giám sát liên tục toàn bộ hệ thống thông tin, phát hiện dấu hiệu tấn công theo thời gian thực
Quy trình tiếp nhận, phân loại và xử lý sự cố theo cấp độ nghiêm trọng
Hợp nhất dữ liệu từ SIEM, EDR và các nguồn cảnh báo khác trên một màn hình điều hành
Báo cáo định kỳ phục vụ công tác quản lý và tuân thủ quy định về an toàn thông tin
Tổng quan
Trung tâm điều hành an ninh mạng (SOC)
SOC là năng lực, không phải một sản phẩm
Một trung tâm điều hành an ninh mạng chỉ vận hành được khi có đủ ba cấu phần: đội ngũ phân tích được đào tạo, quy trình xử lý sự cố rõ ràng, và nền tảng công nghệ đủ mạnh để thu thập — tương quan — tự động hoá. Thiếu bất kỳ cấu phần nào, phần còn lại đều không phát huy tác dụng.
Các lớp cấu thành
- Thu thập và phân tích tập trung (SIEM) — gom nhật ký từ toàn hệ thống, phát hiện bất thường qua luật tương quan
- Tự động hoá phản ứng (SOAR) — biến các bước xử lý lặp lại thành kịch bản chạy tự động
- Giám sát điểm cuối (EDR) — quan sát sâu hành vi tại máy trạm và máy chủ
- Quy trình vận hành — phân cấp sự cố, đường dây báo cáo, kịch bản ứng phó
Lộ trình xây dựng
NST triển khai theo giai đoạn thay vì dựng toàn bộ cùng lúc: bắt đầu từ khả năng quan sát (thu thập nhật ký đầy đủ), tiến tới khả năng phát hiện (luật tương quan phù hợp với đặc thù hệ thống), rồi mới tới khả năng phản ứng tự động. Cách làm này giúp đơn vị có kết quả sử dụng được ngay từ giai đoạn đầu.
Thông số kỹ thuật
Thông số kỹ thuật.
- Mô hình triển khai
- Đang cập nhật
- Chế độ vận hành
- Đang cập nhật
- Quy mô sự kiện xử lý được
- Đang cập nhật
- Nền tảng công nghệ lõi
- Đang cập nhật
- Mức độ tuân thủ tiêu chuẩn
- Đang cập nhật
- Cam kết thời gian phản ứng
- Đang cập nhật
Thông số chi tiết được cung cấp theo tài liệu kỹ thuật chính thức. Liên hệ 024 7302 5333 để nhận bản đầy đủ.
Tình huống sử dụng
Triển khai trong thực tế.
- Xây dựng SOC nội bộ cho cơ quan, tổ chức có hệ thống thông tin trọng yếu
- Nâng cấp năng lực giám sát an toàn thông tin hiện có lên mô hình vận hành liên tục
- Đáp ứng yêu cầu bảo đảm an toàn hệ thống thông tin theo cấp độ
Cùng nhóm sản phẩm
Tác chiến không gian mạng
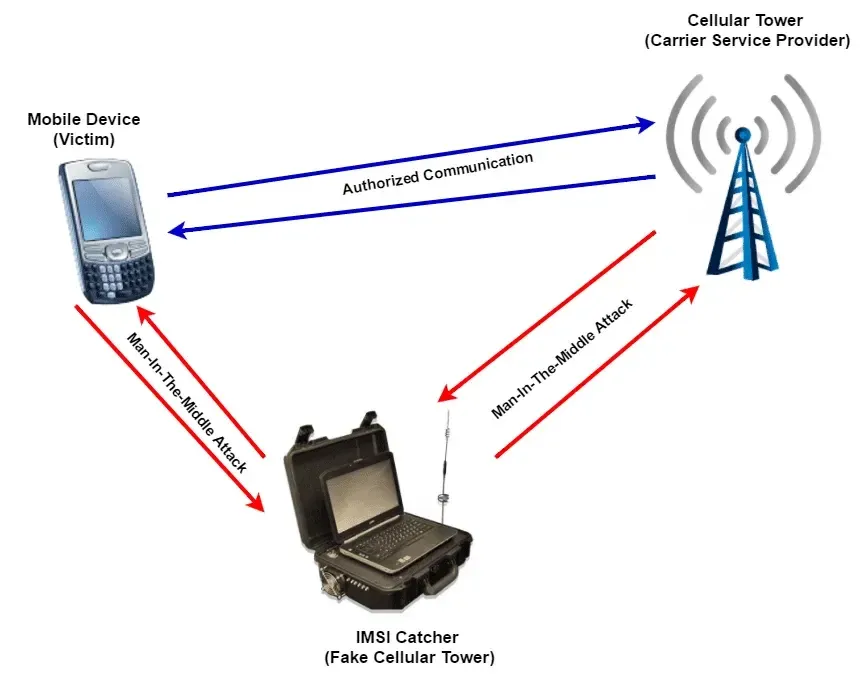
Hệ thống giám sát sóng di động (IMSI)
Giải pháp nhận dạng và phân tích thuê bao di động chuyên dụng cho điều tra tội phạm và trinh sát kỹ thuật, hoạt động trong khu vực được cấp phép.
Xem chi tiết
Hệ thống phân tích tin nhắn SMS
Giải pháp thu thập tình báo tín hiệu và kiểm thử an ninh mạng, hỗ trợ phân tích giao thức SMS và giám sát lưu lượng mạng di động phục vụ điều tra số.
Xem chi tiết
Thiết bị kiểm thử sóng GSM / LTE / WiFi
Hệ thống kiểm thử bảo mật phục vụ kiểm tra áp lực mạng và đánh giá chất lượng hạ tầng viễn thông, phát hiện lỗ hổng giao thức trước khi triển khai thực tế.
Xem chi tiếtLiên hệ
Cần giải pháp cho đơn vị của bạn?
Đội ngũ kỹ thuật của NST sẵn sàng trao đổi về yêu cầu nghiệp vụ, phương án tích hợp và điều kiện triển khai thực tế.